La tierce maintenance applicative (TMA) consiste à confier à un prestataire extérieur le maintien en état de fonctionnement, de sécurité et d’évolution d’une application métier (extranet, portail client, outil de devis), dans un cadre écrit. « Tierce » veut dire que ce n’est ni le client ni forcément l’auteur du logiciel : c’est un tiers qui reprend la responsabilité du code.
Pour une PME, sa valeur tient moins au prestataire choisi qu’au contrat : périmètre, délais, documentation et possibilité de partir avec son code. Un exemple de ce qu’elle couvre : le 31 décembre 2026, PHP 8.2 cessera de recevoir des correctifs de sécurité, selon le calendrier publié par php.net. Une application qui tourne sur cette version doit être adaptée avant cette date, un travail qui se chiffre selon l’état du code et que la plupart des contrats facturent à part.
Ce qu’elle n’est pas : l’hébergement, le support utilisateur au quotidien, ni une garantie qu’il n’y aura jamais de panne. C’est une organisation pour qu’une panne soit traitée vite, et qu’elle se produise moins souvent.
Votre application n’a plus de prestataire attitré ? Parlons-en 30 minutes.
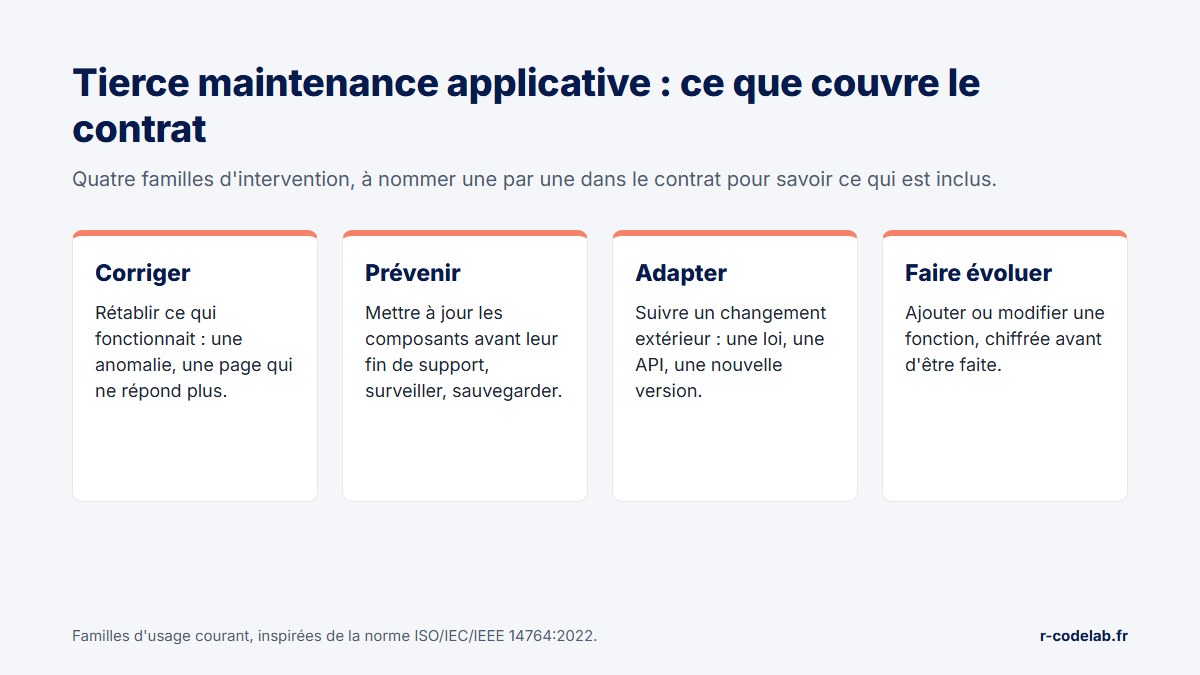
Les quatre formes de maintenance applicative
Les contrats distinguent quatre formes de maintenance, inspirées de la norme ISO/IEC/IEEE 14764 : corrective, préventive, adaptative et évolutive. Elles ne se déclenchent pas pour les mêmes raisons et ne se facturent pas de la même façon.
| Forme | Ce qui la déclenche | Exemple dans une PME | Facturation, dans les contrats que nous rencontrons |
|---|---|---|---|
| Corrective | un défaut constaté | le portail client n’envoie plus les factures par courriel | incluse dans le forfait, avec un délai de prise en charge |
| Préventive | un risque identifié avant la panne | une bibliothèque abandonnée par son auteur, une dépendance qui arrive en fin de support | incluse dans le forfait |
| Adaptative | un changement extérieur à l’application | passage à PHP 8.4, nouvelle version d’une API bancaire, facture électronique | au devis, ou sur une enveloppe d’heures (des heures achetées d’avance) |
| Evolutive | une demande nouvelle du métier | ajouter un export comptable, un rôle « commercial » avec des droits limités | au devis, sur une enveloppe d’heures |
La frontière la plus disputée est celle entre corrective et évolutive : « ça ne fait pas ce que je veux » n’est pas toujours un défaut. Un bon contrat la tranche par écrit, en renvoyant au cahier des charges.
Sur quelle version de PHP tourne votre application ?
La version de PHP s’affiche dans l’espace client de votre hébergeur, ou par la commande « php -v » sur votre serveur. En 8.2, les correctifs de sécurité s’arrêtent le 31 décembre 2026. En dessous, ils sont déjà arrêtés. Notez-la avant le premier échange.
Ce que le contrat de tierce maintenance applicative doit prévoir
Un contrat de TMA vague ne protège personne. Voici les clauses à lire en premier, dans cet ordre.
- Le périmètre : quelles applications, quels environnements (production, recette), quelles intégrations (comptabilité, paiement, ERP). Ce qui n’est pas listé n’est pas couvert
- Les niveaux de gravité : bloquant (l’application ne sert plus), majeur (une fonction importante est dégradée), mineur (gêne sans blocage). Chaque niveau a son délai
- Le délai de prise en charge, distinct du délai de résolution : le premier engage le prestataire à commencer, le second à finir. Un « délai d’intervention de 4 heures » qui ne précise pas lequel des deux ne vaut presque rien
- Les mises à jour de sécurité : qui surveille les avis (PHP, bibliothèques, framework), dans quel délai un correctif est appliqué quand une faille est activement exploitée
- Les sauvegardes et la restauration : fréquence, lieux, durée de conservation, et une restauration testée au moins une fois
- La documentation : chaque intervention laisse une trace (ce qui a été changé, pourquoi, comment revenir en arrière), dans un dépôt de code au nom du client
- Les données personnelles : le prestataire qui accède à des données personnelles de votre base est un sous-traitant au sens du RGPD, et le contrat doit reprendre les clauses de l’article 28
- La réversibilité : la cession écrite des droits sur le code, et la façon dont vous récupérez le code, les accès, la documentation et les données à la fin du contrat, dans quel délai et à quel coût
La réversibilité, la clause qu’on lit trop tard
Sur les données, l’article 28 du RGPD oblige le sous-traitant, au terme de la prestation et selon votre choix, à supprimer les données personnelles ou à vous les renvoyer, puis à détruire les copies existantes.
Pour le code, la loi joue plutôt contre vous : les droits ne reviennent d’office à l’employeur que pour un logiciel créé par ses salariés (article L113-9 du Code de la propriété intellectuelle). Sans cession écrite, le code d’une agence reste à l’agence, celui d’un indépendant à l’indépendant. Vous gardez le droit de l’utiliser et d’en faire corriger les erreurs (article L122-6-1), pas celui d’en obtenir le code source.
Pour une application que nous développons, le code est cédé au client pour son activité une fois le prix payé (le commercialiser comme un produit se prévoit au devis), et versé dans un dépôt à son nom. Le nom de domaine, l’hébergement, la base de données et les clés d’API sont ouverts à son nom. Le prestataire y reste invité, il n’en est pas propriétaire.
Vous avez un contrat de maintenance sans savoir ce qu’il couvre vraiment ? Comparez-le à la liste ci-dessus : chaque clause absente est une question à poser à votre prestataire.
TMA ou maintenance WordPress : ce qui change vraiment
La différence tient au code : un site WordPress assemble des briques maintenues par d’autres, une application sur mesure est un code unique que seul celui qui le maintient connaît.
| Maintenance WordPress | Tierce maintenance applicative | |
|---|---|---|
| Ce qui est maintenu | un CMS, un thème, des extensions publiés par des tiers | un code écrit pour vous, souvent unique |
| Correctifs de sécurité | publiés par les éditeurs, à appliquer et vérifier | à écrire soi-même pour le code maison, à appliquer pour les bibliothèques |
| Prix | forfait mensuel connu d’avance | sur devis, après lecture du code |
| Risque principal | une extension vulnérable non mise à jour | un code que plus personne ne comprend |
Notre maintenance WordPress démarre à 30 € HT par mois pour un site vitrine. Une TMA ne se chiffre qu’après lecture du code.
TMA d’une instance Odoo : appliquer les correctifs de l’éditeur sans casser vos développements
Sur Odoo, Odoo SA publie des correctifs de bogues et de sécurité pour les versions qu’il maintient. Sur ses solutions hébergées, ils sont appliqués automatiquement. Sur votre propre serveur, quelqu’un doit les installer : c’est le rôle de la tierce maintenance applicative.
Selon sa politique de divulgation, Odoo envoie d’abord l’avis et le correctif en privé aux parties prenantes et à ses clients Enterprise, puis leur laisse un délai raisonnable avant la publication (2 à 3 semaines, dans l’exemple qu’il donne). Cette politique ne mentionne pas les utilisateurs de Community : sans contrat Enterprise, rien n’assure d’être prévenu avant tout le monde.
Le risque est l’effet du correctif sur ce qui a été ajouté : modules spécifiques ou de la communauté, rapports personnalisés. Aucune mise à jour ne part donc en production sans recette (des essais sur une copie de test).
- Surveiller les avis de sécurité d’Odoo et les versions des modules tiers installés
- Appliquer la mise à jour sur un environnement de recette, alimenté par une copie neutralisée de la production (courriels, actions planifiées, banque et paiements coupés) : une branche de staging sur Odoo.sh, ou
odoo-bin db duplicate --neutralize <source> <cible>sur votre propre serveur, de préférence sur une machine distincte de la production - Rejouer les parcours métier et les tests automatisés : devis, facture, paiement, intervention, et chaque développement spécifique
- Passer en production après une sauvegarde, à une heure creuse. Une mise à jour du code source se défait en réinstallant la révision précédente
La migration vers une nouvelle version majeure est un autre chantier : elle transforme la base, de façon irréversible selon la documentation d’Odoo, et se prépare elle aussi sur une copie. Nous la détaillons dans notre article migration vers Odoo 20. Notre page intégrateur Odoo en Vendée présente notre démarche, du cadrage au suivi.
Reprendre une application dont le prestataire a disparu
C’est la demande de tierce maintenance applicative que nous recevons le plus souvent : l’agence a fermé, le développeur indépendant a changé de métier, ou l’application a été générée par IA puis laissée telle quelle. Chez nous, une reprise suit cinq étapes.
- Récupérer ce à quoi vous avez droit : code source (dépôt Git ou archive), en vérifiant la clause de cession des droits du contrat d’origine, accès à l’hébergement, à la base de données, au nom de domaine, aux comptes de services tiers. Sans le code, on ne reprend pas, on réécrit
- Faire un état des lieux : versions des composants, PHP compris, failles visibles, sauvegardes, présence ou non de tests. Notre article sur les failles de sécurité des sites web donne les premiers points à regarder
- Sécuriser avant d’améliorer : clés d’API renouvelées, comptes remis au nom du client, sauvegarde de la base, code versé dans un dépôt
- Ecrire des tests avant de toucher au code, pour que chaque correction ne casse pas autre chose
- Décider : maintenir ou réécrire. Si corriger coûte plus que refaire, le diagnostic doit le dire
Pour une application générée avec Lovable ou Supabase, notre article sécuriser une application générée par IA liste les points propres à ces outils.
Combien coûte une tierce maintenance applicative ?
Il n’existe pas de prix honnête sans avoir lu le code : deux applications de même taille peuvent demander des quantités de travail très différentes. Le coût d’une tierce maintenance applicative dépend surtout de l’état du code, de la présence de tests automatisés et du nombre d’intégrations (comptabilité, paiement, ERP).
Pour une application générée par IA, nous commençons par un diagnostic : express, à partir de 490 € HT, pour les seuls points bloquants, ou complet, à partir de 1 190 € HT, avec un rapport écrit des risques classés et une estimation chiffrée de la suite. Les corrections prioritaires démarrent à 1 490 € HT. Le détail est sur notre page application sur mesure.
Ensuite, la maintenance se facture au forfait mensuel, sur une enveloppe d’heures ou au devis, selon sa forme (voir le tableau des quatre formes).
Questions fréquentes
Quelle différence entre TMA et gestion des serveurs ?
La TMA porte sur le code de l’application, la gestion des serveurs (parfois appelée tierce maintenance d’exploitation, TME) sur la machine qui le fait tourner : système, réseau, sauvegardes. Les deux peuvent être confiées à des prestataires différents, si le contrat dit qui fait quoi.
La tierce maintenance applicative est-elle utile pour une petite application ?
Oui, dès qu’elle porte une activité : commande, devis, planning, données de clients. Sa taille compte moins que le coût d’une journée sans elle.
Peut-on changer de prestataire de tierce maintenance applicative en cours de route ?
Oui, si la réversibilité a été prévue : droits sur le code cédés par écrit, code dans un dépôt à votre nom, documentation à jour, accès transférables. Sinon, le changement commence par une reconstitution qui prend du temps.
Pour aller plus loin
- Faille de sécurité site web : PHP, WordPress et code généré par IA en 2026
- Lovable Supabase : 7 points à vérifier avant d’ouvrir votre application au public
- Cybersécurité et sauvegarde des données : protéger votre TPE ou PME en 2026
Se faire accompagner
Depuis Saint-Christophe-du-Ligneron, en Vendée, nous reprenons des applications sur mesure ou générées par IA, et nous assurons le suivi d’instances Odoo, pour des PME de la région et d’ailleurs. Un premier échange de 30 minutes, gratuit et sans engagement, pour savoir si votre code se reprend et à quelles conditions.
Sources
- php.net, Supported Versions, consulté le 27 octobre 2026
- CNIL, texte du RGPD, chapitre IV, article 28, consulté le 27 octobre 2026
- Légifrance, Code de la propriété intellectuelle, article L113-9 et article L122-6-1, consultés le 28 octobre 2026
- IEEE Computer Society, SWEBOK, chapitre 5, Software Maintenance (types de maintenance de l’ISO/IEC 14764), consulté le 28 octobre 2026
- Odoo, Responsible Disclosure Policy, consulté le 27 octobre 2026
- Odoo, documentation, Bugfix updates, consulté le 28 octobre 2026
- Odoo, documentation, Neutralized database, consulté le 28 octobre 2026