Une faille de sécurité site web n’a pas besoin d’un attaquant de génie. Le 21 octobre 2026, trois projets ont publié des correctifs urgents le même jour. PHP a sorti les versions 8.5.12, 8.4.27, 8.3.36 et 8.2.35 contre deux failles, CVE-2026-109618 et CVE-2026-109619, qui permettent d’exécuter du code sur le serveur sans être connecté ; ses annonces de version le résument ainsi : « il n’existe pas de parade complète, la mise à jour est le seul choix sûr » (traduction). Node.js, qui fait tourner les applications JavaScript côté serveur, en a corrigé dix. GitLab, où beaucoup d’équipes gardent leur code source, a fermé une faille notée 10 sur 10.
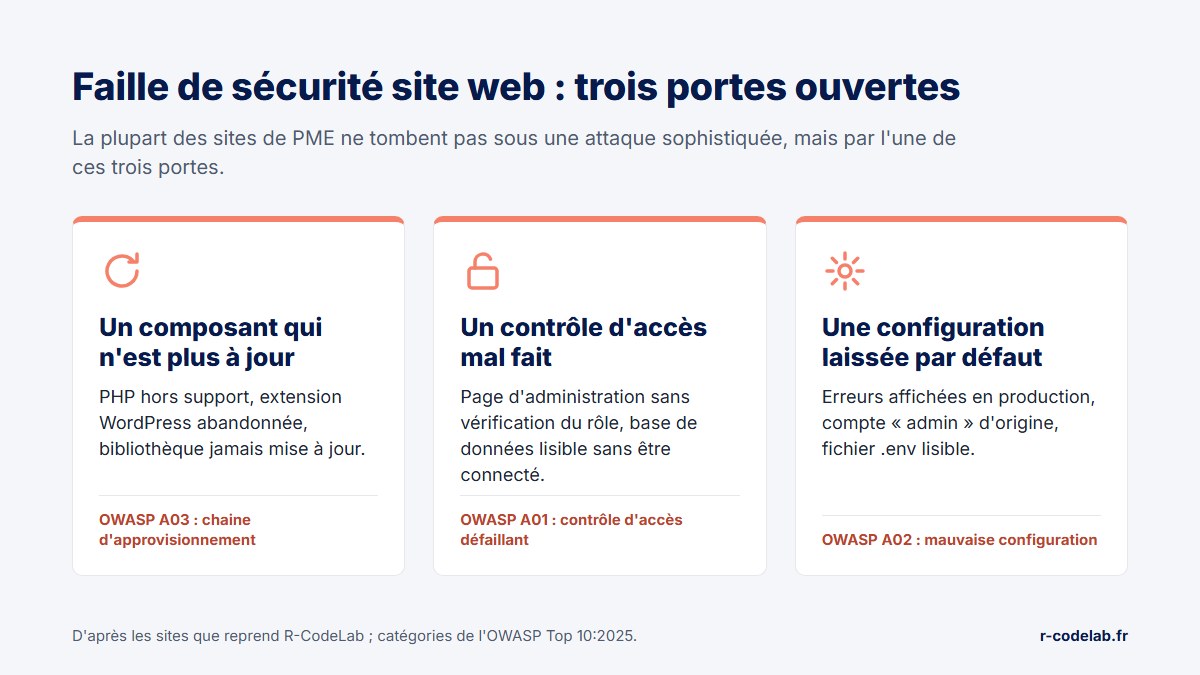
D’après les sites que nous reprenons, la plupart des sites de PME ne tombent pas à cause d’une attaque sophistiquée, mais par l’une de trois portes laissées ouvertes. Ce sont un composant qui n’est plus à jour (PHP, une extension, une bibliothèque), un contrôle d’accès mal fait (une page d’administration ou une base lisible par tous) et une configuration laissée par défaut. Cet article passe ces trois portes en revue, avec les correctifs PHP, Node.js et GitLab d’octobre 2026, puis donne les gestes qui en ferment l’essentiel.
Un doute sur la version de PHP ou les extensions de votre site ? Réservez un échange de 30 minutes.
Qu’est-ce qu’une faille de sécurité sur un site web ?
Une faille de sécurité site web est un défaut du code, d’un composant ou de la configuration qui permet à quelqu’un de faire sur votre site ce que vous n’aviez pas prévu : lire des données qui ne lui sont pas destinées, les modifier, prendre la main sur le serveur ou se faire passer pour un utilisateur. La faille existe avant d’être exploitée ; elle devient un incident le jour où quelqu’un s’en sert.
Une faille de sécurité peut se trouver dans du code que le propriétaire du site n’a jamais écrit : le langage, une extension, une bibliothèque, l’outil qui héberge le code.
Les familles de failles de sécurité d’un site web, lues avec l’OWASP Top 10:2025
L’OWASP, fondation qui publie des références libres sur la sécurité des applications, tient une liste des dix catégories de risques les plus critiques pour les applications web. Sa version en vigueur est l’OWASP Top 10:2025, qui ajoute deux catégories par rapport à 2021 : les défaillances de la chaine d’approvisionnement logicielle, qui élargissent l’ancienne catégorie des composants vulnérables et obsolètes, et la mauvaise gestion des situations exceptionnelles. Voici ce que chaque catégorie donne sur un site de PME.
| Code | Catégorie (OWASP Top 10:2025) | Ce que cela donne sur un site de PME |
|---|---|---|
| A01 | Contrôle d’accès défaillant | une facture d’un autre client visible en changeant un numéro dans l’adresse ; une page d’administration sans vérification du rôle |
| A02 | Mauvaise configuration de sécurité | affichage des erreurs PHP en production, listage des répertoires activé, compte d’administration par défaut |
| A03 | Défaillances de la chaine d’approvisionnement logicielle | une extension ou une bibliothèque compromise, ou abandonnée par son auteur, installée sans contrôle |
| A04 | Défaillances cryptographiques | mots de passe stockés en clair ou mal hachés, formulaire servi sans HTTPS |
| A05 | Injection | injection SQL dans un champ de recherche, script injecté dans un commentaire (XSS) |
| A06 | Conception non sécurisée | un parcours de commande qui laisse modifier le prix côté navigateur |
| A07 | Défaillances d’authentification | connexion sans limite d’essais, pas de double authentification sur l’administration |
| A08 | Défaillances d’intégrité des logiciels ou des données | mise à jour installée sans vérification de son intégrité (signature, empreinte) |
| A09 | Défaillances de journalisation et d’alerte de sécurité | une intrusion découverte des semaines plus tard, faute de journaux |
| A10 | Mauvaise gestion des situations exceptionnelles | une erreur mal traitée qui laisse le site dans un état incohérent, ou exploitable |
Injection SQL et XSS : quand une saisie devient du code
L’injection SQL et le XSS reposent sur le même principe : le site traite ce que tape un visiteur comme une instruction. Dans une injection SQL, la saisie modifie la requête envoyée à la base de données, et peut en extraire la liste des clients. Dans une faille XSS, elle injecte du JavaScript que le navigateur des autres visiteurs exécute, par exemple pour voler une session d’administration. La parade est connue depuis longtemps : requêtes préparées pour la base, et encodage adapté au contexte (HTML, attribut, JavaScript) de tout ce qui est affiché.
Secrets exposés et configuration par défaut
Une clé d’API écrite dans le code, un fichier .env lisible depuis le navigateur, une sauvegarde site.zip laissée à la racine. Ces failles demandent peu de compétence : il suffit d’un robot qui essaie les adresses connues.
Faille de sécurité PHP : la version du langage compte autant que votre code
PHP est le langage de WordPress, de PrestaShop et de nombreuses applications métier plus anciennes. Chaque branche de PHP reçoit deux ans de corrections ordinaires, puis deux ans de correctifs de sécurité seulement, puis plus rien. Voici l’état publié par php.net, relevé le 28 octobre 2026.
| Branche | Fin du support actif | Fin des correctifs de sécurité | Etat au 28 octobre 2026 |
|---|---|---|---|
| 8.1 et antérieures | dépassée | dépassée | plus aucune mise à jour du projet PHP |
| 8.2 | 31 décembre 2024 | 31 décembre 2026 | sécurité seulement, fin dans deux mois |
| 8.3 | 31 décembre 2025 | 31 décembre 2027 | sécurité seulement |
| 8.4 | 31 décembre 2026 | 31 décembre 2028 | supportée |
| 8.5 | 31 décembre 2027 | 31 décembre 2029 | supportée |
WordPress recommande PHP 8.3 ou plus. Il fonctionne encore à partir de PHP 7.4, mais précise que ces versions en fin de vie « peuvent exposer votre site à des failles de sécurité » (traduction).
Octobre 2026 : les deux failles critiques du cœur de PHP
CVE-2026-109618 et CVE-2026-109619, corrigées le 21 octobre 2026 et surnommées « php2shell », touchent le moteur de PHP lui-même, pas une extension : une erreur de mémoire peut laisser des données de requête à moitié initialisées, ou un état survivre d’une requête à la suivante, et ouvrir la voie à une exécution de code à distance. Le projet PHP les note 9,2 sur 10 (CVSS 4.0). Des preuves de concept sont publiques. Le 26 octobre, la CISA américaine a inscrit les deux failles à son catalogue des failles exploitées, et le 27, le Centre canadien pour la cybersécurité a ajouté que des sources ouvertes signalent une exploitation active.
Le 23 octobre 2026, le projet PHP a publié un avis sur une troisième faille, CVE-2026-115560, pas encore corrigée. Elle n’est atteignable que si l’application change le gestionnaire de sérialisation des sessions en cours d’exécution, ce qui est rare. Dans ce cas, le projet conseille de désactiver le suivi de progression des envois (session.upload_progress.enabled=0) jusqu’à la prochaine version, même sur un serveur mis à jour le 21 octobre ; les autres applications peuvent garder la fonction.
Pour une PME, tout dépend de la branche de PHP : si votre site tourne sur PHP 8.1 ou plus ancien, le projet PHP ne publie plus de version corrigée. Pour les branches 8.1, 8.0 et 7.4, il a seulement fourni des correctifs minimaux du code source, à recompiler ; en deçà, rien. Votre hébergeur ou votre distribution Linux peut proposer une version corrigée, mais il faut la lui demander, pas le supposer.
Node.js et GitLab : le même jour, deux autres portes
Node.js : une faille dans la décompression Brotli
Node.js exécute du JavaScript côté serveur : c’est le moteur des applications Next.js, Express ou NestJS. Le 21 octobre 2026, le projet a publié les versions 22.23.4, 24.22.1 et 26.12.1, qui corrigent dix failles. L’une des quatre de gravité élevée, CVE-2026-111497, se trouve dans le décodeur Brotli, un format de compression : une application qui décompresse des données fournies par un tiers peut voir sa mémoire corrompue, avec à la clé un plantage, une fuite de données ou une exécution de code à distance. Le 27 octobre, la CISA a inscrit cette faille de la bibliothèque Brotli à son catalogue des failles exploitées.
Toute version de Node.js autre que 22, 24 et 26 est hors support et ne reçoit aucun correctif : le projet rappelle que ces versions sont « toujours concernées » (traduction) à chaque publication de sécurité. CVE-2026-111497 touche aussi PHP sous Windows, qui embarque la bibliothèque Brotli : le décodeur y est atteignable par l’extension cURL quand la décompression automatique des réponses est activée, ce qui n’est pas le réglage par défaut. php.net a publié des versions Windows corrigées le 26 octobre 2026.
GitLab : du code exécuté sans compte, noté 10 sur 10
GitLab héberge le code source et les chaines de déploiement de nombreuses équipes, souvent sur un serveur installé par l’entreprise elle-même. Le 21 octobre 2026, GitLab a corrigé CVE-2026-110264, notée 10 sur 10 : sous certaines conditions, un visiteur non connecté pouvait exécuter du code sur le serveur. Toutes les versions depuis la 7.0 sont touchées ; GitLab.com était déjà corrigé, ce sont les serveurs auto-hébergés qu’il faut mettre à jour.
Le 12 octobre 2026, une autre faille notée 10 sur 10, CVE-2026-97229, avait déjà imposé une mise à jour : un serveur mis à jour le 12 octobre reste exposé à la faille du 21. Si votre prestataire garde votre code sur son propre GitLab, demandez-lui s’il est à jour : c’est la chaine d’approvisionnement (A03) de votre application.
Vous ne savez pas quelle version de PHP fait tourner votre site, ni qui doit la mettre à jour ? On en parle 30 minutes, gratuitement, et on vous dit qui doit faire quoi, chez votre hébergeur ou chez vous.
Faille de sécurité WordPress : neuf failles publiées sur dix touchent une extension
Le rapport annuel de Patchstack, spécialiste de la sécurité WordPress (mis à jour le 25 février 2026), recense 11 334 nouvelles failles dans l’écosystème WordPress en 2025, 42 % de plus qu’en 2024. 91 % concernent des extensions, 9 % des thèmes, et seulement 6 failles touchent le cœur de WordPress, toutes de faible priorité. Le même rapport note que 46 % des failles n’avaient pas de correctif de l’éditeur au moment de leur publication. Pour les failles les plus exploitées, les premières tentatives d’exploitation arrivaient, en médiane pondérée, cinq heures après la publication.
La sécurité d’un site WordPress se joue moins sur le choix d’un « bon » WordPress que sur trois habitudes : installer peu d’extensions, choisir des extensions maintenues, et appliquer les mises à jour vite, en vérifiant le site après. C’est ce que fait une maintenance WordPress sérieuse : chez R-CodeLab, à partir de 30 € HT par mois, avec mises à jour appliquées puis vérifiées, comparaison visuelle des pages et sauvegardes quotidiennes en deux lieux.
Code généré par IA : les mêmes failles, en plus rapide
Les applications construites avec Lovable, Base44 ou leurs équivalents n’inventent pas de nouvelles failles : les cas cités ici relèvent de catégories connues de l’OWASP, notamment A01, A02 et A07. Publiée en mai 2025, la faille CVE-2025-48757 a montré des bases Supabase d’applications Lovable lisibles, voire modifiables, par un visiteur non connecté, faute de règles RLS ou à cause de règles insuffisantes. Lovable conteste cette CVE : selon lui, chaque client répond de la protection de ses données. La clé publique de Supabase est faite pour être lue ; ce sont les règles RLS qui protègent les données. Une autre erreur, distincte, consiste à écrire une clé secrète (paiement, IA) dans le code envoyé au navigateur.
En juillet 2025, c’est la plateforme Base44 elle-même qui laissait contourner l’authentification des applications privées. Selon Wiz, qui l’a signalée, elle a été corrigée en moins de 24 heures, sans trace d’exploitation.
Ce qui change avec le code généré par IA, c’est le rythme : une application se monte en un week-end, et, dans celles que nous reprenons, la sécurité n’a souvent pas été relue. Nous avons détaillé les points à vérifier dans l’article Lovable Supabase : sécuriser votre application en 7 points.
Avant de mettre en ligne une application qui gère des comptes, des paiements ou des données de clients, faites-la relire : un diagnostic relève ce qui est visible à une date donnée et classe les risques. Il ne prouve pas l’absence de faille, aucun contrôle ne le peut, mais il repère les portes évidentes avant que quelqu’un d’autre les trouve.
Votre application a été créée avec Lovable, Bolt, Cursor, Claude Code ou ChatGPT ?
Elle fonctionne, mais ses règles d’accès, ses clés d’API et son authentification n’ont peut-être jamais été relues. Un premier échange gratuit de 30 minutes permet de voir où se trouve le code et s’il peut être récupéré. Si vous le souhaitez, un diagnostic écrit classe ensuite les risques constatés à une date donnée et chiffre la suite : à partir de 490 € HT pour les seuls points bloquants, à partir de 1 190 € HT pour un diagnostic complet.
Faille de sécurité site web : huit gestes qui ferment l’essentiel des portes
Aucune liste ne rend un site invulnérable. Celle-ci réduit la surface d’attaque, dans l’ordre où nous la traitons chez un client.
- Connaitre ses versions : PHP (dans l’espace de l’hébergeur ou l’outil Santé du site de WordPress), Node.js, GitLab s’il est installé chez vous. Viser des branches supportées, PHP 8.3 au minimum avant le 31 décembre 2026.
- Appliquer les correctifs de sécurité vite, langage, CMS, thème, extensions, bibliothèques, en vérifiant le site après chaque mise à jour.
- Supprimer ce qui ne sert pas : extensions désactivées, thèmes inutilisés, anciennes copies du site, sous-domaines de test.
- Protéger l’administration : double authentification, comptes nominatifs, droits limités au besoin réel, pas de compte « admin » partagé.
- Sortir les secrets du code : clés d’API et mots de passe dans la configuration du serveur, renouvelés s’ils ont été exposés.
- Désactiver l’affichage des erreurs en production et garder des journaux consultables.
- Sauvegarder en deux lieux et tester une restauration : une sauvegarde jamais restaurée est une hypothèse.
- Désigner qui fait quoi : l’hébergeur, le prestataire, vous. Nous voyons les failles durer surtout là où chacun croit que l’autre s’en occupe.
Pour la partie sauvegardes et postes de travail, notre guide cybersécurité et sauvegarde des données pour les TPE et PME complète cette liste.
Questions fréquentes
Comment savoir si mon site a une faille de sécurité ?
Le plus rapide est de vérifier vos versions : un composant hors support (PHP, CMS, extension) est un risque connu, car les failles découvertes ensuite n’y sont plus corrigées. En dix minutes, relevez la version de PHP, celles du CMS et des extensions, et les mises à jour en attente. Au-delà, un diagnostic du code et de la configuration relève ce qui est visible à une date donnée ; aucun contrôle ne prouve l’absence de faille.
Mon hébergeur met-il PHP à jour à ma place ?
En partie : d’après ce que nous voyons chez nos clients, un hébergeur applique en général les correctifs d’une même branche (de 8.3.35 à 8.3.36, par exemple), mais laisse souvent au client le passage d’une branche à l’autre (de 8.1 à 8.3), parce qu’il peut casser un site ancien. Vérifiez dans votre espace d’hébergement, ou demandez-le par écrit.
Pour aller plus loin
- Lovable Supabase : sécuriser votre application en 7 points
- Cybersécurité et sauvegarde des données des TPE et PME en 2026
Se faire accompagner
Basés à Saint-Christophe-du-Ligneron, en Vendée, nous maintenons des sites WordPress et posons des diagnostics sur des applications générées par IA, pour des PME de Challans, de La Roche-sur-Yon et d’ailleurs. Un premier échange de 30 minutes, gratuit et sans engagement, suffit pour savoir par où commencer face à une faille de sécurité site web.
Sources
- php.net, annonces 2026 : avis de sécurité du 21 octobre 2026 (CVE-2026-109618, CVE-2026-109619) et avis du 23 octobre 2026, versions Windows du 26 octobre 2026, consulté le 28 octobre 2026
- php.net, Supported Versions, consulté le 28 octobre 2026
- Centre canadien pour la cybersécurité, alerte AL26-026 du 21 octobre 2026, dernière mise à jour le 27 octobre, consulté le 28 octobre 2026
- Node.js, Wednesday, October 21, 2026 Security Releases (CVE-2026-111497 et neuf autres), consulté le 28 octobre 2026
- GitLab, Critical Patch Release 19.5.1, 19.4.3, 19.3.6, 19.2.9, 19.1.9, 19.0.10 et 18.11.13 (CVE-2026-110264), consulté le 28 octobre 2026
- CERT-EU, avis 2026-016 du 12 octobre 2026 (CVE-2026-97229), consulté le 28 octobre 2026
- CISA, Known Exploited Vulnerabilities Catalog, consulté le 28 octobre 2026
- OWASP Top 10:2025, consulté le 28 octobre 2026
- Patchstack, State of WordPress Security in 2026, consulté le 28 octobre 2026
- WordPress.org, Requirements, consulté le 28 octobre 2026
- Matt Palmer, Statement on CVE-2025-48757 (Lovable, règles RLS de Supabase), consulté le 28 octobre 2026
- Wiz Research, Critical Vulnerability in AI Vibe Coding platform Base44, 29 juillet 2025, consulté le 28 octobre 2026